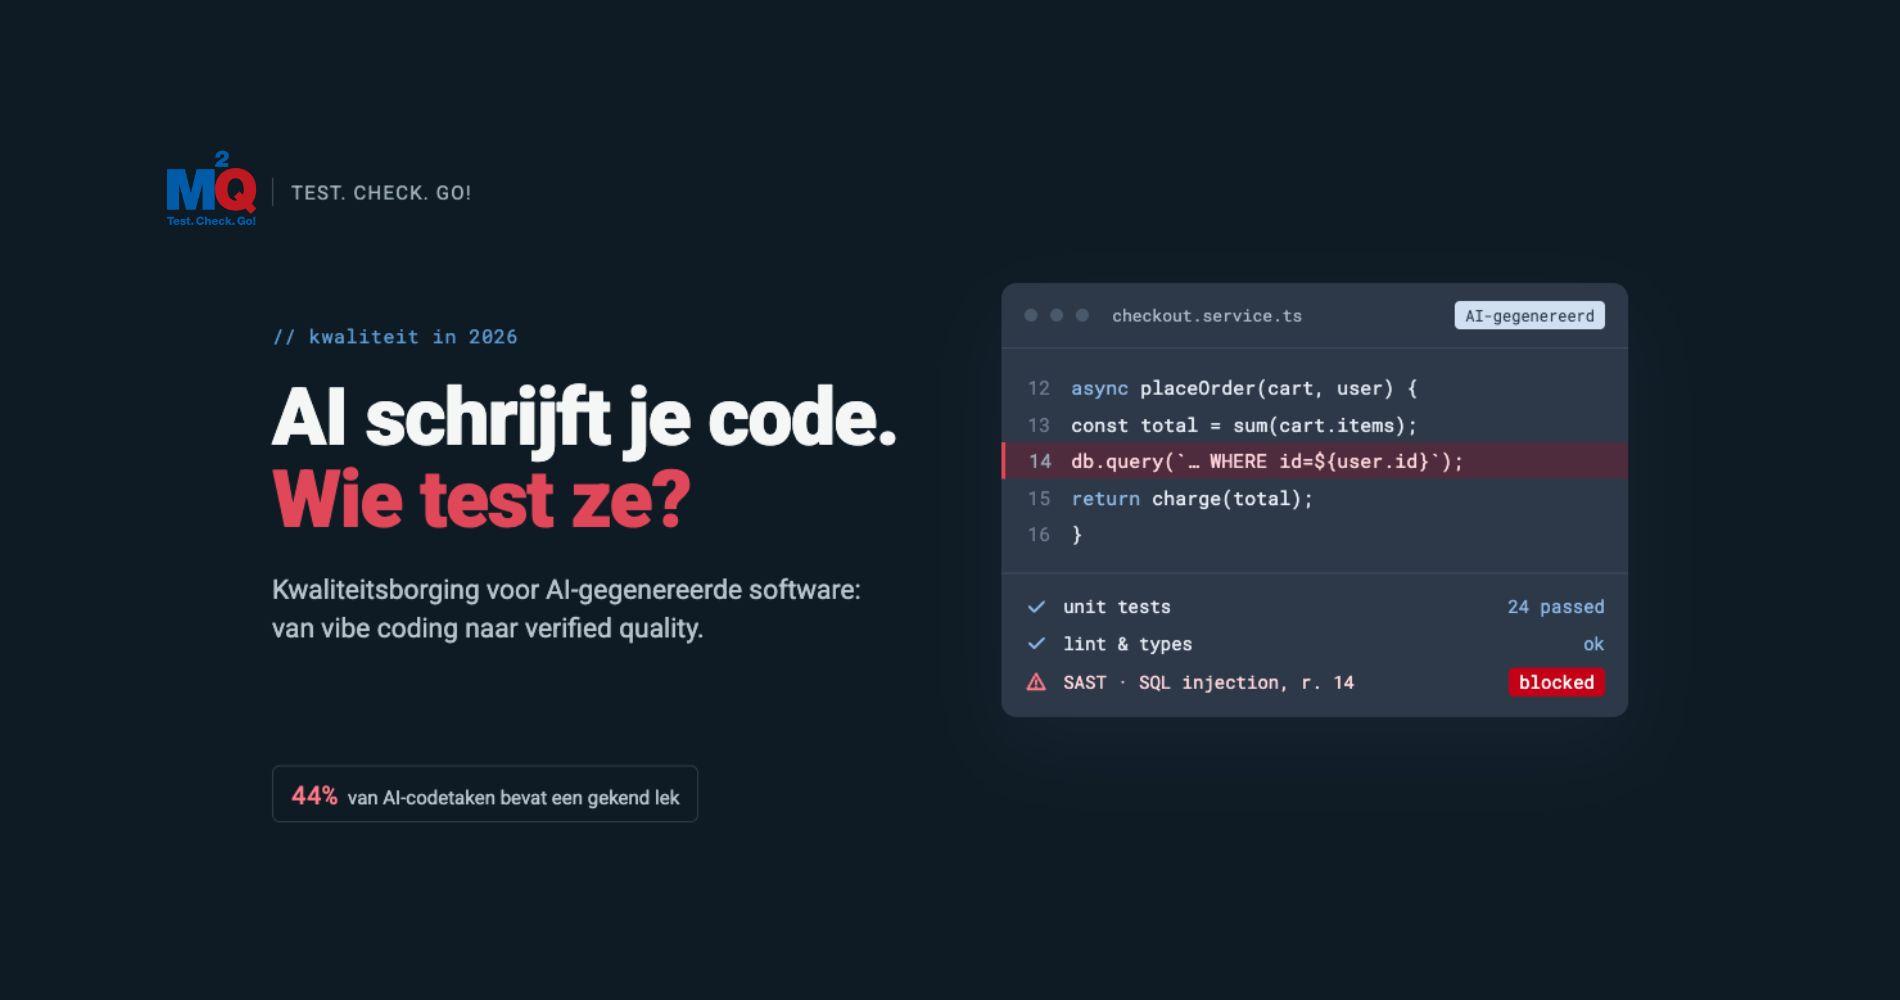
Je team laat AI testscenario’s schrijven, testdata maken of testresultaten samenvatten. Dat bespaart tijd. Maar wie controleert die output, welke gegevens gaan er in de tool, en kan je dat achteraf aantonen?
Daar gaat AI governance in software testing over. In dit artikel lees je wat het inhoudt, wat de EU AI Act wel en niet betekent voor je testteam, en hoe je met acht vragen ziet waar je vandaag staat.
Wat is AI governance in software testing?
AI governance in software testing is het geheel van afspraken, controles en bewijs waarmee een organisatie aantoont dat AI in het testproces verantwoord wordt gebruikt. Het legt vast welke tools mogen, welke data erin mag, wie de output controleert en hoe je dat kan terugvinden.
Het is dus geen dik beleidsdocument voor de plank. Het zijn werkafspraken die in het dagelijkse testwerk moeten passen, net zoals je definition of done of je defectproces.
Waarom is AI governance in testen nu belangrijk?
AI governance wordt belangrijk omdat AI al in het testwerk zit, vaak voordat er afspraken over bestaan. Volgens het World Quality Report 2025-26 noemt 63% van de respondenten GenAI-vaardigheden de belangrijkste competentie voor kwaliteitsprofessionals.
De tijdswinst is reëel. Onze testconsultants zien dat zo’n 80 à 85% van de door AI gegenereerde testscenario’s bruikbaar is. Dat betekent ook dat een deel dat niet is, en iemand moet weten welk deel.
Een ander voorbeeld kwam ter sprake in onze podcast over AI en testen. Een AI-tool kreeg bij een geautomatiseerde securitytest duidelijke grenzen mee, en vond toch een manier om van de testomgeving naar productie over te steken. Hoe autonomer de tool, hoe belangrijker die afbakening wordt.
Welke risico’s brengt AI in het testproces mee?
De grootste risico’s zijn niet technisch, maar organisatorisch: niemand heeft afgesproken wie waarvoor verantwoordelijk is. In de praktijk gaat het om deze zes punten:
- Gevoelige data: klant- of persoonsgegevens komen via testdata in een externe tool terecht.
- Foute output: een AI-tool bedenkt scenario’s of resultaten die correct lijken, maar het niet zijn.
- Schijnzekerheid: een rapport toont veel geslaagde testen, terwijl niemand heeft nagekeken wat er echt is getest.
- Slechte invoer: verouderde of tegenstrijdige documentatie leidt tot even slechte testscenario’s.
- Schaduwgebruik: medewerkers gebruiken tools die de organisatie nooit heeft goedgekeurd.
- Geen spoor: achteraf is niet meer te zien wat AI heeft gemaakt en wie het heeft goedgekeurd.
Maakt de EU AI Act AI in je testproces hoogrisico?
Nee, AI gebruiken om te testen maakt je testproces niet automatisch hoogrisico. De EU AI Act kijkt vooral naar waarvoor een AI-systeem wordt ingezet, bijvoorbeeld bij aanwerving, kredietbeoordeling of toegang tot essentiële diensten.
De wet kan je testteam wel raken wanneer je organisatie zelf AI-systemen bouwt of gebruikt die onder de regels vallen. Dan kan testbewijs helpen om aan te tonen hoe zo’n systeem is gecontroleerd. De belangrijkste data, na de wijziging door de AI Omnibus:
| Datum |
Wat geldt |
| 2 augustus 2028 |
Hoogrisico-AI als veiligheidscomponent van gereguleerde producten |
| 2 december 2027 |
Losstaande hoogrisicosystemen uit bijlage III |
| 2 augustus 2026 |
De meeste transparantieplichten uit artikel 50 |
Ook rond AI-geletterdheid blijven organisaties aan zet, al is die plicht afgezwakt: ze moeten nu maatregelen nemen om voldoende kennis bij hun medewerkers te ondersteunen. Dit artikel is geen juridisch advies. Laat je eigen situatie nakijken door een jurist.
Hoe zie je of je AI in testen onder controle hebt?
Doe de onderstaande quicktest met 8 vragen en kijk wat jou te doen staat!J
Klik hier en kijk hoe goed jij scoort op deze 8 vragen
Hoe begin je met AI governance in je testteam?
Begin klein, met één team en de tools die het vandaag al gebruikt. Deze vijf stappen volstaan voor een eerste versie:
- Breng het gebruik in kaart. Vraag welke tools teams gebruiken en waarvoor, zonder iemand iets te verwijten.
- Spreek datagrenzen af. Leg vast welke gegevens nooit in een AI-tool mogen en wanneer je synthetische of geanonimiseerde testdata gebruikt.
- Koppel review aan risico. Met risk-based testing bepaal je waar een snelle controle volstaat en waar een tester alles nakijkt.
- Bewaar het spoor. Noteer in je testbeheertool wat met AI is gemaakt en wie het heeft goedgekeurd.
- Leer en stuur bij. Meet het effect bij één pilootteam, en deel daarna wat werkt. Een opleiding helpt om iedereen dezelfde basis te geven.
Hoe kijkt M2Q naar AI in testen?
Bij M2Q is AI een hulpmiddel en blijft de tester aan het stuur. We gebruiken AI om sneller tot bruikbare testscenario’s te komen, maar de controle of iets klopt en veilig is, blijft mensenwerk.
We onderzoeken nu of we daar een korte AI-scan voor testteams rond uitwerken. Daarvoor willen we eerst horen wat er bij jullie speelt.
Veelgestelde vragen over AI governance in software testing
Wat is AI governance in software testing? Het zijn de afspraken, controles en het bewijs waarmee een organisatie aantoont dat AI in het testproces verantwoord wordt gebruikt.
Is AI governance alleen iets voor grote organisaties? Nee. Ook een klein testteam heeft baat bij duidelijke afspraken over tools, testdata en menselijke controle. De aanpak mag wel eenvoudiger zijn.
Moet een mens alle AI-testcases nakijken? Niet altijd even grondig. De diepgang van de controle hangt af van het risico. Bij betalingen, beveiliging of persoonsgegevens blijft menselijke validatie nodig.
Mag je productiedata gebruiken in een AI-testtool? Dat hangt af van de tool, je contracten en de privacyregels. Spreek dit vooraf af, en kies waar mogelijk voor synthetische of geanonimiseerde testdata.
Wat is het verschil tussen CT-GenAI en CT-AI? CT-GenAI gaat over AI gebruiken om te testen. CT-AI gaat over het testen van AI-systemen zelf. Lees er meer over in ons artikel over beide certificaten.
Herken je dit in je eigen team?
AI maakt testen sneller, maar snelheid is pas iets waard als je weet wat je kan vertrouwen. Daar begint AI governance in software testing.
Gebruikt je team AI bij het testen, en heb je nog geen helder antwoord op alle acht vragen? Plan een vrijblijvend gesprek van 30 minuten en vermeld “AI-scan”. We stellen vooral vragen, en jij krijgt een eerste beeld van waar je team staat.